Cloaking: jak sprawdzić, co Google widzi na Twojej stronie
Ty widzisz swoją firmę, Google widzi sklep z podróbkami. Czym jest cloaking, sześć sposobów, żeby zobaczyć stronę oczami Google, i dlaczego spadek wyświetleń po czyszczeniu bywa dobrą wiadomością.
- Data
- 15 października 2026
- Kategoria
- Administracja
- Czytanie
- 7 min
- Autor
- Tomasz Świercz
Czym jest cloaking
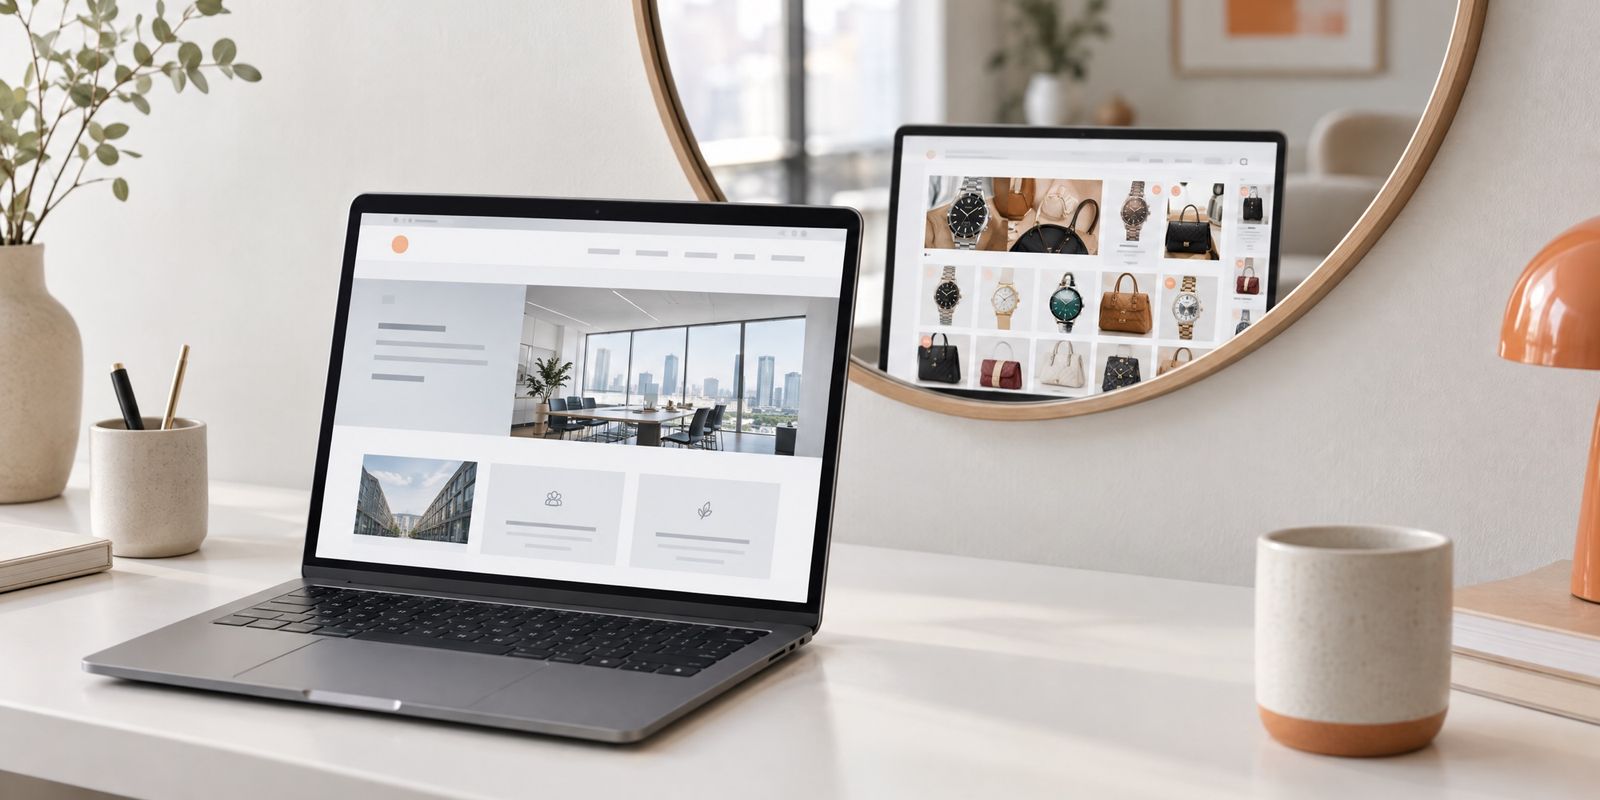
Cloaking to pokazywanie innej treści robotowi wyszukiwarki, a innej ludziom. Google uznaje to za naruszenie zasad dotyczących spamu. Czasem robi to sam właściciel strony, licząc na lepsze pozycje. Dużo częściej robi to ktoś, kto włamał się na stronę: Ty widzisz swoją firmę, a Google widzi sklep z podróbkami, kasyno albo tysiące stron z tekstem po japońsku.
Ten drugi wariant jest groźniejszy, bo właściciel nie ma jak go zauważyć. Wchodzi na stronę, wszystko wygląda dobrze, a pozycje i zaufanie Google do domeny są w tym czasie wykorzystywane do promowania cudzych produktów.
Jak to wygląda w praktyce
Na jednej z czyszczonych przez nas stron ten sam adres zwracał dwie różne strony. Przeglądarka dostawała normalną stronę firmy technicznej. Robot Google dostawał sklep z zegarkami i odzieżą, ze zdjęciami zaciąganymi z zagranicznych serwisów aukcyjnych. Mapa strony zgłoszona do Google miała 1829 adresów, z czego 1828 było fałszywych, a data modyfikacji we wszystkich wpisach była ustawiona na dzień do przodu, żeby zawsze wyglądały świeżo.
Na innej stronie ukryty blok z linkami pojawiał się tylko dla niezalogowanych. Zalogowany administrator go nie widział, Googlebot widział 58 linków do 81 obcych domen. Pełny opis tych przypadków jest we wpisie trzy zainfekowane WordPressy w jeden dzień.
Sześć sposobów, żeby zobaczyć stronę oczami Google
1. Sprawdzanie adresu URL w Search Console
To najpewniejsza metoda. W Search Console wpisz adres w pole sprawdzania, wybierz test wersji opublikowanej, a potem podgląd przetestowanej strony. Zobaczysz kod HTML i zrzut ekranu pobrane przez Google z jego własnych serwerów. Złośliwy kod, który rozpoznaje robota po adresie IP, tu się nie ukryje.
2. Test wyników z elementami rozszerzonymi
Narzędzie Google do testowania danych strukturalnych też pobiera stronę jako Googlebot i pokazuje wyrenderowany kod. Przydaje się, gdy chcesz sprawdzić stronę, do której nie masz dostępu w Search Console, na przykład przed przejęciem opieki nad nią.
3. Wyszukiwanie z operatorem site:
Wpisz w Google site:twojadomena.pl i przejrzyj kilka stron wyników. Tytuły w obcych językach, produkty, których nie sprzedajesz, i adresy z dziwnymi parametrami to najprostszy sygnał, że Google zaindeksował coś, czego nie stworzyłeś.
4. Zapytania w raporcie skuteczności
W Search Console otwórz raport skuteczności i zakładkę z zapytaniami. Na jednej ze stron, które monitorujemy, wśród fraz były nazwy perfum, zabawek dla psów i ras psów, czyli rzeczy zupełnie niezwiązane z działalnością firmy. Strona dostawała dziennie tysiące wyświetleń na frazy, na których nigdy nie powinna się pokazywać.
5. Liczba stron w indeksie i w mapie strony
Raport indeksowania stron i raport map witryny pokazują, ile adresów Google zna. Jeśli Twoja strona ma czterdzieści podstron, a Google zna dwa tysiące, coś tworzy je bez Twojej wiedzy. Sprawdź też samą mapę strony, otwierając ją w przeglądarce: fałszywa mapa zwykle zdradza się liczbą adresów i ich wzorem.
6. Pobranie strony jako Googlebot i jako zwykły użytkownik
Możesz pobrać stronę z podanym identyfikatorem robota Google, na przykład poleceniem curl -A "Googlebot" https://twojadomena.pl/, i porównać wynik z tym, co widzi przeglądarka. Uwaga: lepiej napisany malware sprawdza adres IP, a nie tylko identyfikator, więc brak różnicy w tym teście nie dowodzi, że strona jest czysta. Różnica dowodzi, że nie jest. Warto też porównać wejście bezpośrednie z wejściem z wyników Google, bo część infekcji przekierowuje tylko osoby, które przyszły z wyszukiwarki.
Co zrobić, gdy Google widzi coś innego
- Usuń przyczynę na serwerze. Sam cloaking jest skutkiem. Dopóki na serwerze jest kod, który go generuje, każda poprawka w Search Console będzie tymczasowa. Objawy i kontrole opisujemy we wpisie jak sprawdzić, czy WordPress jest zainfekowany.
- Spraw, żeby fałszywe adresy zniknęły. Po czyszczeniu powinny zwracać kod 410 albo 404, a nie przekierowywać na stronę główną. Kod 410 mówi Google wprost, że strony nie ma i nie wróci.
- Zgłoś nową, prawdziwą mapę strony i usuń z Search Console mapę podrzuconą przez atakującego.
- Sprawdź raport problemów z bezpieczeństwem i ręcznych działań. Jeśli Google coś tam zgłosił, po czyszczeniu poproś o weryfikację.
Spadek wyświetleń po usunięciu spamu to dobra wiadomość
To zaskakuje właścicieli najbardziej. Na stronie, o której pisaliśmy wyżej, wyświetlenia w Google spadły z dnia na dzień z kilku tysięcy dziennie do około czterystu, czyli o mniej więcej 97%. Wykres w Search Console wyglądał jak katastrofa.
Gdy rozdzieliliśmy dane na prawdziwe podstrony i fałszywe adresy, obraz się odwrócił. W dwóch miesiącach przed spadkiem 265 z 324 kliknięć, czyli ponad 80%, trafiało na fałszywe podstrony. Ktoś szukał perfum albo zabawki dla psa i lądował na podrobionym sklepie w domenie firmy. Żadne z tych kliknięć nie było klientem, za to każde uczyło Google, że domena zajmuje się czymś zupełnie innym niż jej właściciel.
Dlatego przy ocenie skutków takiego sprzątania patrzymy na zapytania związane z działalnością firmy i na kliknięcia w jej prawdziwe podstrony, a nie na łączną liczbę wyświetleń.
Jak się przed tym chronić
Raz w miesiącu wystarczy zajrzeć do trzech miejsc: zapytań w raporcie skuteczności, liczby zaindeksowanych stron i raportu bezpieczeństwa w Search Console. To kwadrans, który wychwytuje większość takich infekcji, zanim zaszkodzą domenie. Robimy to w ramach opieki nad stroną, a jeśli coś już jest nie tak, zaczynamy od odwirusowania WordPressa.
Strony statyczne, które budujemy w Astro i Next.js z treścią w Sanity, nie mają miejsca, w którym mógłby się wykonać podrzucony skrypt generujący fałszywe podstrony. To wycina całą tę kategorię problemów, a nie tylko jej objawy.
Potrzebujesz opieki nad stroną?
Aktualizacje, kopie zapasowe, bezpieczeństwo i wsparcie. Napisz – dobierzemy pakiet.
