Zhakowana strona?
Zaczynamy od tego, co naprawdę siedzi na serwerze
Opisz projekt w 2 minuty. Odsyłamy ocenę sytuacji i zakres czyszczenia w ciągu 24 godzin roboczych. Bez zobowiązań.
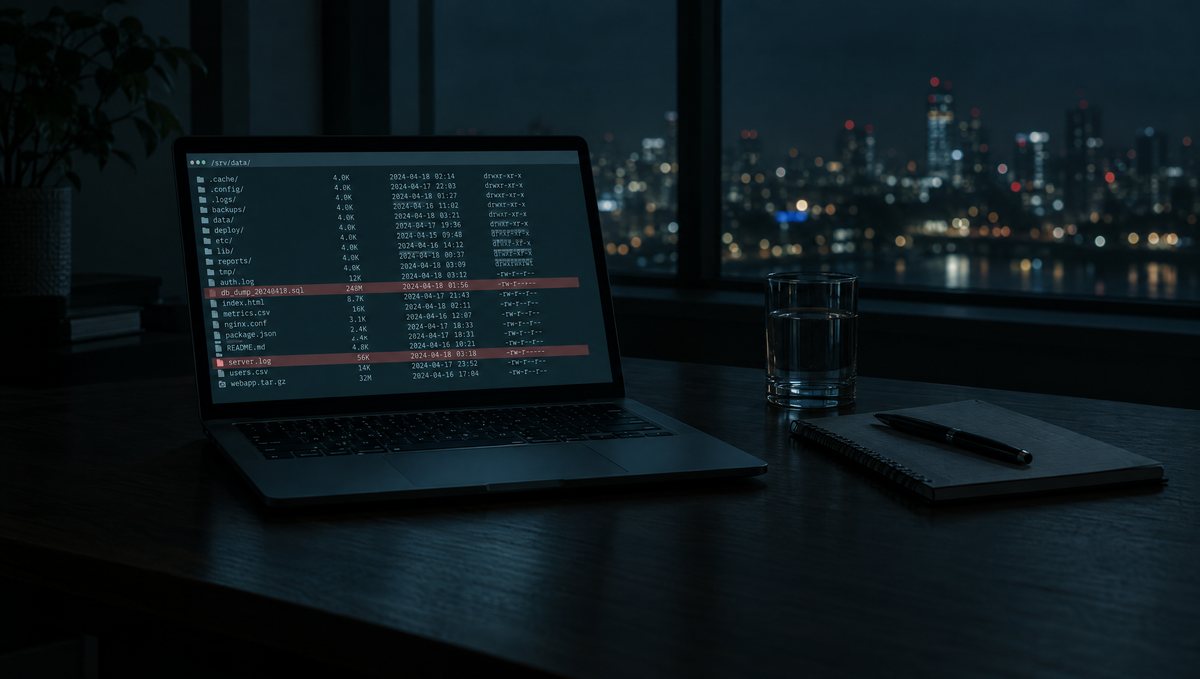
Rozpoznanie, czyszczenie na plikach i zamknięcie drogi wejścia. Czytamy kod, zanim cokolwiek skasujemy, bo usunięty na ślepo plik zabiera informację o tym, co jeszcze zdążył zainstalować.
Najpierw odczyt, potem kasowanie
Skasowany na ślepo plik zabiera informację o tym, co jeszcze zdążył zainstalować. Czytamy kod, zanim cokolwiek usuniemy.
Na plikach, nie w panelu
Panel administracyjny nie pokazuje plików, w których siedzi problem, a na zainfekowanej stronie sam może być podstawiony.
Zamykamy drogę wejścia
Usunięcie złośliwego kodu bez znalezienia luki to zaproszenie do powrotu. Szukamy, którędy weszli.
Cztery rzeczy, które znajdujemy najczęściej
To nie są przykłady z podręcznika. Każdy z tych mechanizmów wyciągnęliśmy z serwera realnego klienta. Opisaliśmy je dokładniej we wpisie o trzech zainfekowanych stronach.
Webshell, który wraca
Plik dający atakującemu pełny dostęp do serwera, z komunikacją do serwera sterującego. Sprawdza co minutę, czy nadal jest na dysku, i pobiera się z powrotem po skasowaniu. Kopie potrafią siedzieć w plikach udających obrazki.
Backdoor w mu-plugins
Wtyczka wymuszana ładuje się zawsze i nie da się jej wyłączyć z panelu. Widzieliśmy taką, która ukrywała własny wiersz na liście wtyczek, więc administrator jej nie widział.
Cloaking dla Googlebota
Ten sam adres pokazuje co innego człowiekowi, a co innego wyszukiwarce. Efekt: Twoja domena pozycjonuje cudze podróbki, a Ty ryzykujesz ręczny filtr Google i ostrzeżenie w przeglądarce.
Koparka kryptowalut
Program kopiący na cudzy portfel z Twojego konta hostingowego, podszywający się pod plik systemowy i uruchamiany ponownie przy każdym logowaniu. Wtedy to już nie jest zainfekowana strona, tylko przejęte konto.
Jak wygląda czyszczenie krok po kroku
Wyczyszczona strona to początek, nie koniec
Strona, która raz została przejęta, zwykle zostanie zaatakowana ponownie, bo trafiła na listy skanowane automatycznie. Dlatego po czyszczeniu są dwie sensowne drogi i obie prowadzą do tego samego: żeby nie wracać do tej rozmowy za pół roku.
Zostajesz na WordPressie
Wtedy potrzebna jest regularna opieka: aktualizacje w stałym rytmie, kopie poza serwerem strony, dwuskładnikowe logowanie i monitorowanie zmian w plikach.
Zobacz opiekę nad stronąPrzebudowa na nowy fundament
Strona statyczna w Astro lub Next.js z treścią w Sanity nie ma miejsca, w którym wykonałby się podrzucony plik. To wycina całą klasę tych ataków.
Zobacz przebudowę stronyNie wiesz, co wybrać
Zacznij od rozpoznania. Po nim wiadomo, ile kosztuje utrzymanie tej strony przy życiu i czy przebudowa nie wychodzi taniej w rok.
Zobacz audyt stronyNajczęściej zadawane pytania.
Typowe sygnały to: przekierowania na obce strony, ostrzeżenie Google w wynikach wyszukiwania, nagły skok liczby zaindeksowanych adresów, obce konta administratorów, wtyczki, których nikt nie instalował, błędy 403 lub 500 w miejscach, które wcześniej działały, oraz alert od hostingu. Częsty jest też brak jakichkolwiek objawów widocznych dla właściciela: dobrze napisane złośliwe oprogramowanie nie psuje strony, bo popsuta strona zostaje naprawiona.
Proste przypadki, czyli pojedynczy backdoor bez trwałego dostępu do serwera, zamykamy w kilka godzin. Przejęte konto hostingowe z koparką kryptowalut, wieloma kopiami webshelli i zmodyfikowaną konfiguracją serwera to praca na jeden lub dwa dni. Terminu nie podajemy przed rozpoznaniem, bo zakres znamy dopiero po zajrzeniu na serwer.
Wycena po rozpoznaniu. Samo rozpoznanie, czyli ustalenie co siedzi na serwerze, od kiedy i jaki ma zasięg, wyceniamy osobno i niezależnie od tego, czy zlecisz nam czyszczenie. Dostajesz z niego konkretną listę znalezisk, a nie ogólnik „strona jest zainfekowana”.
Nie. Wtyczki wymuszane z katalogu mu-plugins ładują się zawsze, niezależnie od tego, co kliknięto w panelu, a część złośliwego oprogramowania dopisuje się z powrotem na listę aktywnych przy każdym wejściu do administracji. Widzieliśmy też webshell, który sprawdzał co minutę, czy nadal jest na dysku, i pobierał się z powrotem po skasowaniu. Czyszczenie robi się na plikach, po SSH albo FTP.
Tylko z kopii sprzed infekcji. Kopia zrobiona po włamaniu zawiera złośliwy kod i jej przywrócenie odtwarza problem. Dlatego pierwszą rzeczą, jaką ustalamy, jest data wejścia atakującego, i dopiero ona mówi, do której kopii warto wracać.
Część hostingów wykrywa i oznacza zainfekowane pliki w kwarantannie. To wykrycie, nie naprawa: oznaczony plik zostaje na serwerze, a mechanizm, który go tam wgrał, działa dalej. W jednym z przypadków, którymi się zajmowaliśmy, hosting oznaczył zainfekowane pliki na długo przed tym, zanim właściciel dowiedział się o włamaniu.
Usunięcie złośliwego kodu bez zamknięcia drogi wejścia to połowa roboty. Po czyszczeniu wymieniamy hasła i klucze bezpieczeństwa, sprawdzamy uprawnienia kont, aktualizujemy rdzeń i wtyczki, usuwamy rozszerzenia nieużywane oraz włączamy monitorowanie zmian w plikach. Dalej zostaje regularna opieka albo przebudowa strony na architekturę, w której taki atak nie ma czego zaatakować.
Tak, i to jest większość takich zleceń. Do rozpoznania potrzebujemy dostępu do serwera przez SSH albo FTP oraz do panelu hostingu. Haseł nie prosimy przesyłać czatem ani mailem.
 OpinieCo mówią klienci
Partner, nie wykonawca
Z IdeaNow współpracuję od wielu lat i mamy za sobą cały wachlarz realizacji – od drobnych prac graficznych po kompleksowe strony i sklepy online. Polecam IdeaNow jako partnera, a nie tylko wykonawcę.
Ponad oczekiwania
Profesjonalne podejście, terminowość i świetny efekt końcowy. Strona przeszła nasze oczekiwania. Współpraca przebiegała sprawnie i bezproblemowo. Gorąco polecam!
Strona, która pracuje
Pełen profesjonalizm na każdym etapie projektu. Tomek zaproponował rozwiązania, które naprawdę działają. Strona wyróżnia się na tle konkurencji i przynosi realne efekty.
Efekt ponad oczekiwania
Bardzo sprawna realizacja projektu, świetna komunikacja i efekt końcowy przekroczył moje oczekiwania. Polecam każdemu, kto szuka solidnej agencji.
Czysta przyjemność
Współpraca z IdeaNOW to czysta przyjemność. Pomysłowość, szybkość realizacji i doskonały kontakt. Z przyjemnością wrócę przy kolejnym projekcie.
Dlaczego warto pracować z nami
Jesteśmy dwuosobowym studiem – bez anonimowych podwykonawców i bez rozmywania odpowiedzialności. To zmienia sposób, w jaki prowadzimy projekty.
Rozmawiasz z wykonawcą
Nie ma działu obsługi ani przekazywania sprawy dalej. Projekt prowadzi ta sama osoba, z którą ustalasz zakres, od wyceny po wsparcie po wdrożeniu.
Mówimy po ludzku
Tłumaczymy, co robimy i dlaczego, bez zasłaniania się żargonem. Decyzje zostają po Twojej stronie. My dajemy rekomendację i argumenty.
Wyceniamy przed startem
Znasz zakres i koszt, zanim zaczniemy. Bez doliczania w trakcie i bez pozycji, które pojawiają się dopiero na fakturze.
Nie znikamy po wdrożeniu
Uruchomienie strony to początek, nie koniec. Zostajemy do aktualizacji, poprawek i rozwoju, także wtedy, gdy nie masz wykupionej opieki.
Projektujemy na lata
Wieloletnie doświadczenie projektowe uczy, co się starzeje, a co zostaje. Wybieramy rozwiązania, które przetrwają dłużej niż jeden sezon w trendach.
Podejrzewasz, że strona jest zainfekowana?
Napisz, co widzisz i gdzie stoi strona. Odpowiadamy w 24 godziny robocze, a przy ostrzeżeniu Google albo przekierowaniach szybciej.

To z nami będziesz rozmawiać.
Dwuosobowe studio, bez anonimowych podwykonawców. Projekt prowadzi ta sama osoba, z którą rozmawiasz na pierwszym spotkaniu.
Więcej o bezpieczeństwie i utrzymaniu stron
Trzy zainfekowane WordPressy w jeden dzień: co znaleźliśmy na serwerach
Webshell, który pobierał się z powrotem po skasowaniu. Strona pokazująca Google sklep z podróbkami. Backdoor ukrywający swój własny wiersz w panelu. Trzy prawdziwe przypadki z jednego dnia, mechanizm po mechanizmie, i wnioski, które z nich wynikają.
Czytaj artykuł →Strony WWWStrona internetowa dla salonu samochodowego i komisu – jak sprzedawać więcej aut
Strona salonu samochodowego i komisu ma budować zaufanie, zanim klient przyjedzie na plac. Podpowiadamy, co musi zawierać: aktualna oferta aut, finansowanie, skup i SEO lokalne.
Czytaj artykuł →Strony WWWStrona internetowa dla biura rachunkowego – jak pozyskiwać klientów biznesowych
Strona biura rachunkowego musi budować zaufanie przedsiębiorców i jasno komunikować zakres usług. Podpowiadamy, co zawrzeć, by pozyskiwać klientów B2B.
Czytaj artykuł →Strony WWWStrona internetowa dla trenera personalnego i klubu fitness – jak zapełnić grafik
Strona trenera personalnego lub siłowni powinna sprzedawać efekty i ułatwiać zapisy. Podpowiadamy, jakie elementy przyciągają klientów i budują społeczność.
Czytaj artykuł →